Cloudflare opublikowała raport na temat zagrożeń DDoS (DDoS Threat Report), które miały miejsce w trzecim kwartaLE 2026 r.
W okresie od lipca do września Cloudflare zablokował 18,2 mln ataków DDoS na poziomie sieciowym, przy czym liczba największych incydentów znacząco spadła. Liczba ataków o natężeniu przekraczającym 1 Tb/s zmniejszyła się o 69 proc. w porównaniu z poprzednim kwartałem, co stanowi pokłosie marcowej likwidacji czterech dużych botnetów opartych na urządzeniach IoT. Chodzi tu o międzynarodową operację wymierzoną w infrastrukturę sterującą czterema dużymi botnetami IoT: Aisuru, KimWolf, JackSkid oraz Mossad.
Sieć Aisuru stała wcześniej za rekordowym atakiem o natężeniu 31,4 Tb/s. Według niemieckiej policji, zarówno Aisuru, jak i KimWolf składały się z milionów zainfekowanych urządzeń – w tym routerów, kamer internetowych oraz przystawek typu Android TV. Takie sieci przejętych urządzeń mogą być wykorzystywane w ramach usług typu „DDoS-for-hire” (ataki DDoS na zlecenie), oferowanych m.in. przez serwisy określane mianem „booterów”.
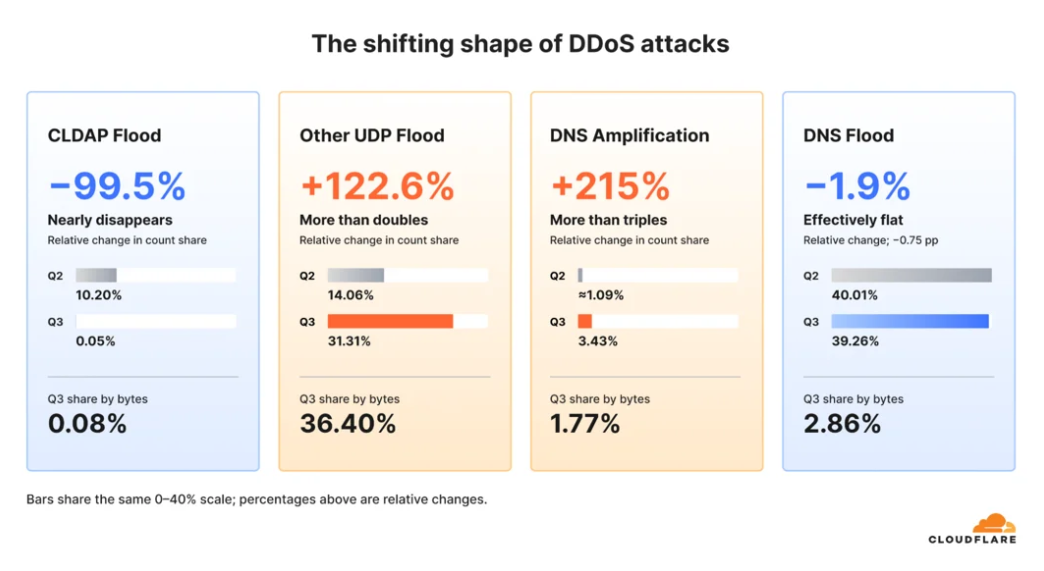
Nie oznacza to jednak, że zagrożenie znika. Według Cloudflare, 96 proc. ataków kończyło się w ciągu dziesięciu minut, a 98 proc. z nich nie przekraczało przepustowości 1 Gb/s. Jednak nawet mniejsze fale uderzeniowe mogą wyłączyć niezabezpieczoną witrynę internetową. A sami napastnicy zmieniają taktykę – odchodzą od protokołu CLDAP na rzecz wzmacniania zapytań DNS (DNS amplification) oraz innych rodzajów ataków typu UDP flood.
Stany Zjednoczone zastąpiły Chiny na pozycji kraju najczęściej atakowanego w zestawieniu przygotowanym przez Cloudflare (dotyczącym warstwy sieciowej). Kanada awansowała z 16. na 6. miejsce, a Izrael przesunął się o siedem pozycji w górę, zajmując 10. miejsce.
Sektor mediów pozostał najczęściej atakowaną branżą, choć jego udział spadł do jednej czwartej poziomu odnotowanego w drugim kwartale.
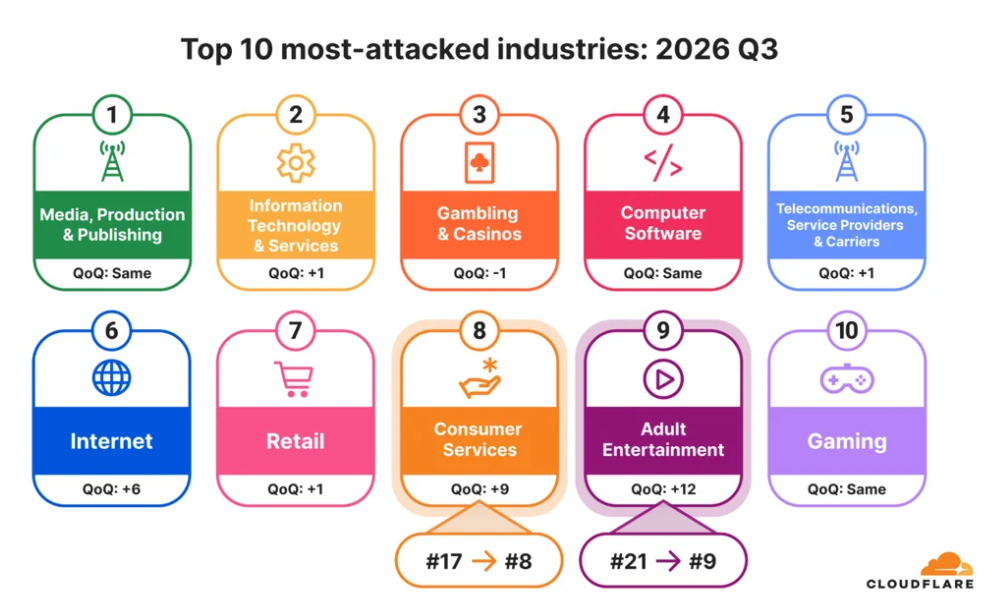
Dane te odzwierciedlają aktywność zaobserwowaną lub zneutralizowaną w ramach sieci Cloudflare.