Cyberbezpieczeństwo wyraźnie zyskało na znaczeniu w polskich samorządach w ciągu ostatniej dekady, jednak problemy kadrowe, ograniczenia budżetowe i pojawienie się nowych obszarów ryzyka wciąż utrudniają budowanie odporności cyfrowej urzędów. To główne wnioski z badania „Cyberbezpieczeństwo w samorządach”, przeprowadzonego na zlecenie Fortinet wśród 200 jednostek samorządu terytorialnego, które zaprezentowano podczas dzisiejszego briefingu online.
Według badania, w 2026 r. 83,5 proc. respondentów deklarowało, że ich urząd przywiązuje dużą lub bardzo dużą wagę do cyberbezpieczeństwa. Dziesięć lat wcześniej odsetek ten wynosił 63 proc. Ponad dwukrotnie wzrósł także udział odpowiedzi wskazujących na „bardzo dużą wagę” tego obszaru - z 15 proc. do 32 proc.
– Mijająca dekada pokazała, że cyberbezpieczeństwo stało się znacznie istotniejszym elementem funkcjonowania samorządów. Warto zwrócić uwagę na dysproporcję: znaczenie przypisywane cyberbezpieczeństwu wyraźnie wzrosło, podczas gdy ocena własna poziomu zabezpieczeń pozostała na podobnym poziomie co 10 lat temu. Można to interpretować jako sygnał, że wraz z rozwojem infrastruktury IT i narzędzi ochronnych rośnie również świadomość złożoności problemu – komentuje Jolanta Malak, dyrektorka regionalna w firmie Fortinet.
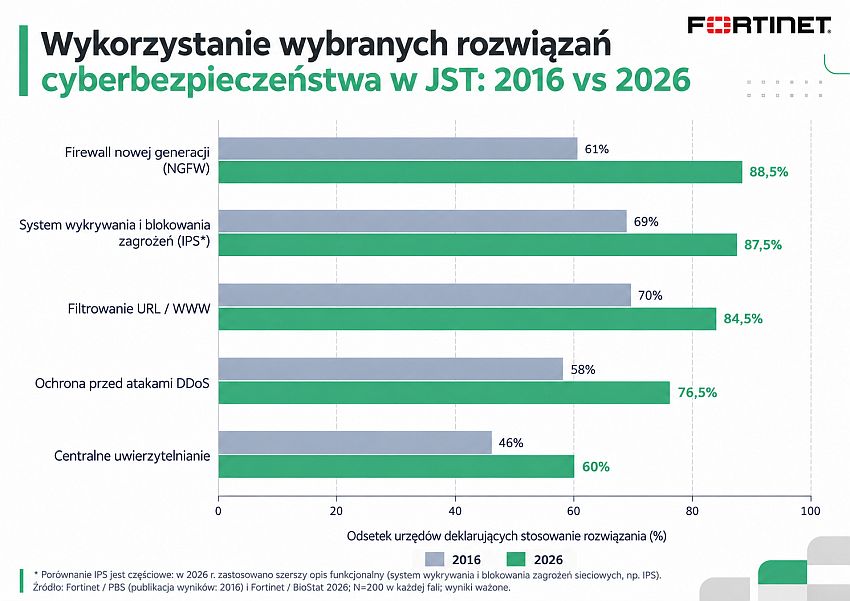
W ostatnich 10 latach znacząco zwiększyło się wykorzystanie narzędzi ochronnych. Z firewalli nowej generacji (NGFW, ang. Next-Generation Firewall) korzysta dziś 88,5 proc. samorządów wobec 61 proc. w 2016 r., a z ochrony przed atakami DDoS 76,5 proc. wobec 58 proc. dekadę temu. Wzrosło również wykorzystanie systemów filtrowania stron internetowych i centralnego uwierzytelniania.
W ciągu dekady rozszerzył się również zestaw stosowanych zabezpieczeń. Wyniki badania z 2026 r. wskazują, że:
- 80,5 proc. badanych jednostek korzysta z systemów monitorujących i analizujących zdarzenia związane z bezpieczeństwem IT,
- 76,5 proc. korzysta z rozwiązań pozwalających wykrywać zagrożenia na komputerach i innych urządzeniach końcowych oraz reagować na nie,
- 69 proc. stosuje uwierzytelnianie wieloskładnikowe (MFA).
To ostatnie ma szczególne znaczenie w sytuacji, gdy przestępca zdobędzie login i hasło pracownika urzędu – dodatkowy sposób potwierdzenia tożsamości może utrudnić mu przejęcie dostępu do służbowego konta i znajdujących się za nim danych.
Mimo postępów, największym problemem pozostają zasoby ludzkie. Ponad połowa respondentów wskazała brak środków na zatrudnienie specjalistów ds. cyberbezpieczeństwa, a 48 proc. zwróciło uwagę na niewystarczającą liczbę pracowników IT. Dodatkowo 72,5 proc. badanych oceniło, że pojedynczy pracownicy mają zbyt szeroki zakres obowiązków.
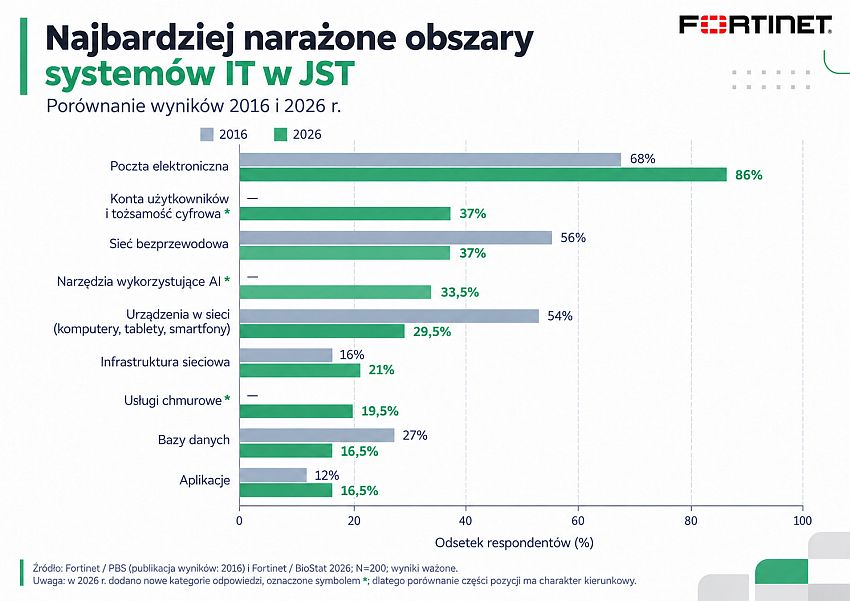
Badanie pokazuje również zmianę krajobrazu zagrożeń. Najbardziej narażonym elementem systemów samorządowych pozostaje poczta elektroniczna, wskazywana przez 86 proc. respondentów. Wśród nowych obszarów ryzyka pojawiły się konta użytkowników i tożsamość cyfrowa, narzędzia wykorzystujące sztuczną inteligencję oraz usługi chmurowe. Ponad połowa urzędów nie posiada też formalnych zasad korzystania z narzędzi AI.
Badanie „Cyberbezpieczeństwo w samorządach”, będące kontynuacją badania z 2016 r., zostało przeprowadzone przez Centrum Badawczo-Rozwojowe Biostat na zlecenie Fortinet w lipcu 2026 r. metodą CATI na próbie 200 urzędów. Jak zaznaczono, badanie pokazało deklaracje urzędów, a nie wyniki audytów technologii.