Centrum Projektów Polska Cyfrowa poinformowała niedawno o wydłużeniu okresu trwania naboru w ramach Priorytetu FERC na tworzenie Lokalnych Centrów Cyberbezpieczeństwa (LCC) przez samorządy. Wnioski przyjmowane będą do 30 listopada 2026 r.
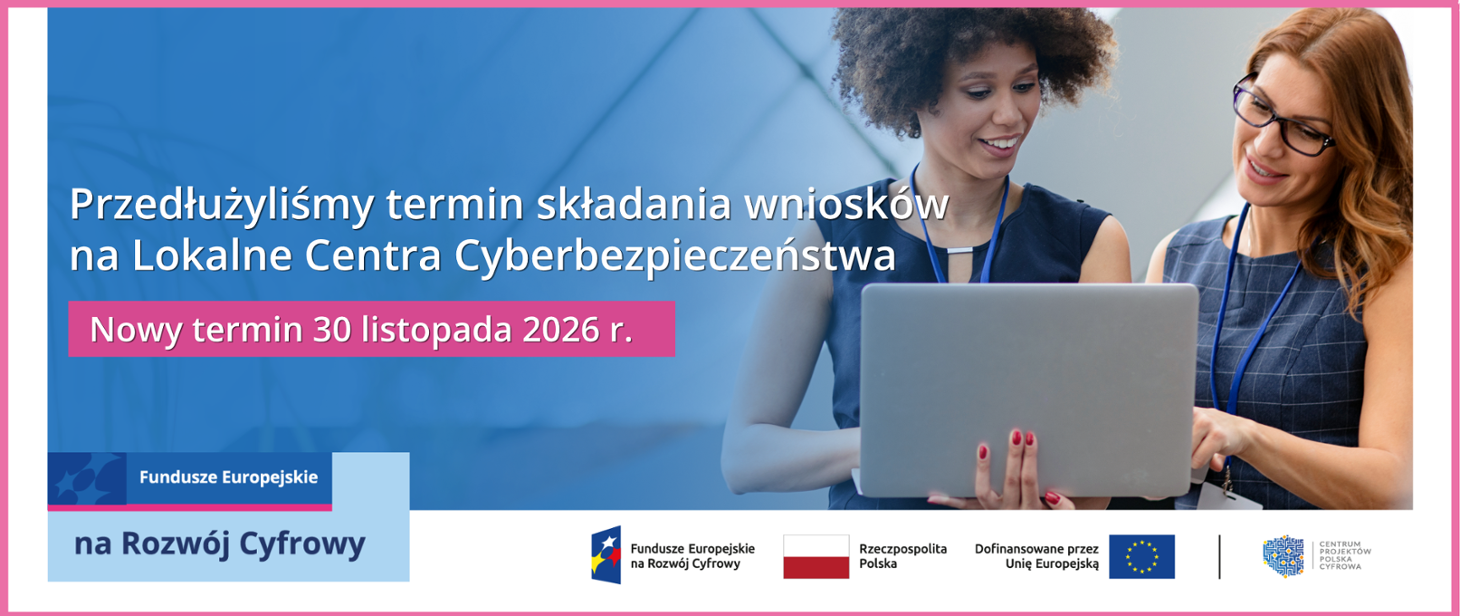
– Dzięki niemu gminy, powiaty i województwa utworzą Lokalne Centra Cyberbezpieczeństwa (LCC). Te centra będą chronić urzędy, szkoły i inne jednostki samorządowe, a z bezpieczniejszych usług publicznych skorzystają mieszkańcy w całym kraju – podkreśla CPPC.
Na ten cel CPPC gotowa jest przeznaczyć łącznie blisko 270 mln zł dofinansowania z Funduszy Europejskich na Rozwój Cyfrowy.
Jak jednak zwracają uwagę eksperci, w dyskusjach o tym projekcie samorządowcy dzielą się wątpliwościami związanymi z praktyczną realizacją tego modelu. Najczęściej podnoszonymi kwestiami są te dotyczące sfery organizacyjnej, w tym podziału odpowiedzialności pomiędzy partnerami projektu oraz związane z utrzymaniem trwałości efektów po zakończeniu wsparcia.
A nie zapominajmy, że NIK kilka miesięcy wcześniej bardzo surowo ocenił w raporcie działania CCPC w ramach projekt „Cyberbezpieczny Samorząd”.
W opinii dyrektora Centrum Cyberbezpieczeństwa i Ochrony Danych we Władysławowie, jednej z pierwszych w Polsce jednostek tego typu, aktualnie realizowany projekt skierowany jest do mniejszych samorządów, które pozostają na niższym poziomie świadomości i dojrzałości operacyjnej.
– Mówiąc wprost, z wypowiedzi przedstawicieli samorządów, z którymi miałem okazję rozmawiać na ten temat wynika, że krótki okres przygotowania wniosku, duża odpowiedzialność po stronie lidera mającego powstać centrum, a także długi okres trwałości są barierami, które mogą przeważyć szalę. Przygotowanie wniosku to jedno, ale dodatkowo trzeba opracować procedury i procesy będące kluczowym czynnikiem powodzenia na etapie faktycznej budowy centrum. Samorządom brakuje na to ludzi i czasu – komentuje Piotr Zielaskiewicz z DAGMA Bezpieczeństwo IT.
Być może takie głosy spowodowały, że CPPC zdecydowało się wydłużyć termin przyjmowania wniosków.
W opinii ekspertów to pierwsza systemowa próba stworzenia modelu współdzielonych usług cyberbezpieczeństwa dla administracji lokalnej, która, jeśli się powiedzie, może stać się najważniejszą zmianą organizacyjną w tej sferze funkcjonowania JST od momentu powstania Krajowego Systemu Cyberbezpieczeństwa.
Zgodnie z założeniami programu, podmioty składające wnioski będą zobowiązane do zachowania trwałości projektu przez co najmniej pięć lat. A to oznacza perspektywę 2035 r. W tym kontekście kluczowy staje się model finansowania funkcjonowania LLC w dłuższym okresie, w tym zasady udziału poszczególnych partnerów w wydatkach. Na ten aspekt wpływ ma również niepewna sytuacja rynkowa, odnosząca się do kosztów sprzętu i usług, a także niedoboru specjalistów IT i cyberbezpieczeństwa.
– Trudno dziś przewidzieć, jak będą kształtować się te koszty w trakcie realizacji projektu, nie mówiąc już o okresie po jego zakończeniu. A to utrudnia długoterminowe planowanie i ma niebagatelne znaczenie w kontekście wymogu utrzymania stworzonego LLC – mówi Aleksander Kostuch, inżynier Stormshield i doradca cyberbezpieczeństwa.
Uwagę zwracają również trudności związane z budowaniem partnerstw. Samorządy rozważające udział w projekcie często różnią się pod względem potrzeb, priorytetów, kompetencji oraz stopnia rozwoju infrastruktury IT. Wyzwaniem pozostaje także określenie zakresu wkładu poszczególnych partnerów oraz wyłonienie lidera projektu. Jedną z ważniejszych kwestii w tym kontekście jest zaufanie partnerów, o tyle istotne, że lider projektu będzie miał wgląd w sieci JST działających w ramach tworzonego LLC.
– To dowodzi, że kluczem do sukcesu będą właśnie aspekty organizacyjne, czyli ustalenie zasad współpracy, a nie technologiczne, jak zakup nowoczesnych firewalii – podkreśla Piotr Zielaskiewicz.
Warto mieć świadomość, że lokalność w nazwie powstających centrów nie oznacza, że muszą być one tworzone przez samorządy położone blisko lub ze sobą sąsiadujące.
– Wspólny projekt mogą złożyć na przykład samorządy współpracujące ze sobą jako gminy partnerskie, położone w zupełnie odrębnych regionach kraju. Może być tak, że prowadzona od wielu lat współpraca będzie dobrą bazą, niejako przetarciem szlaków. Dzięki niej, rozszerzenie na obszar cyberbezpieczeństwa będzie łatwiejsze – mówi Piotr Zielaskiewicz.
W odróżnieniu od wcześniejszych programów wspierających cyberbezpieczeństwo samorządów, obecnie realizowany pozostawia wiele otwartych pytań dotyczących tego, jakie działania i inwestycje będą mogły zostać objęte finansowaniem. W praktyce nie ma pełnej jasności, czy zakres działania LCC powinien ograniczać się do usług SOC, czy również obejmować ochronę endpointów, systemy backupu, zarządzanie infrastrukturą serwerową, wspólne zakupy sprzętu i oprogramowania, rozwój usług cyfrowych, a nawet wsparcie helpdesk.
Samorządowi specjaliści w obszarze cyberbezpieczeństwa podnoszą również kwestię poziomu centralizacji usług cyberbezpieczeństwa.
– O ile idea wspólnego Security Operations Center (SOC) spotyka się z relatywnie dużą akceptacją, o tyle otwarte pozostają kwestie zakresu kompetencji wspólnych centrów usług, ich odpowiedzialności, parametrów SLA oraz współpracy z zespołami CSIRT – mówi Aleksander Kostuch.
Wyrażane są obawy, że liczba samorządów gotowych do przygotowania i złożenia wniosków grantowych może okazać się mniejsza od oczekiwanej.
– Taki scenariusz byłby dla Polski niezwykle niekorzystny. W mojej opinii, stworzenie sieci LLC będzie znaczącą zmianą organizacyjną, niezwykle aktywizującą obszar cyberbezpieczeństwa JST. Przy założeniu, że uda się zrealizować zakładane przez program cele, dokonamy reformy w zarządzaniu bezpieczeństwem sfer IT i OT będących pod pieczą samorządów. A realia w jakich funkcjonujemy sprawiają, że skuteczne przeciwdziałanie cyberprzestępczości, szczególnie tej sponsorowanej przez państwa, ma fundamentalne znaczenie – podsumowuje Aleksander Kostuch.