AKTUALIZACJA 27.10.2026 r.
JMDI nadal zmaga się z atakiem DDoS na swoją sieć. Nie wszyscy klienci przyjmują to ze zrozumieniem.
– Rozumiemy Waszą złość. Nasze hasło mówi o łączeniu ze światem, więc jeśli nie możecie połączyć się z firmowym VPN, uruchomić gry czy skorzystać z potrzebnego serwisu, samo zapewnienie, że „internet działa” nie jest tym, czego oczekujecie. Przepraszamy – przedstawia sytuację operator.
Jednocześnie podkreśla że to nie odosobniony atak. Od miesięcy podobne cyberataki dotykają polskich operatorów telekomunikacyjnych, przedsiębiorców i instytucje państwowe. Problem wykracza poza możliwości jednej firmy i wymaga współpracy branży, ekspertów oraz rządu.
Wskazuje, że Ministerstwo Cyfryzacji powołało specjalną grupę roboczą złożoną ze znawców tego typu zagrożeń. Operator jest również w kontakcie z UKE.
‒ To dowód, że poszukiwanie skuteczniejszych sposobów ochrony nie odbywa się wyłącznie w naszej serwerowni ‒ zauważa JMDI.
‒ To są ataki, których skala może sparaliżować nawet sieć dużego operatora, powodując naprawdę poważne szkody. Dlatego chcemy szukać wspólnie możliwości rozwiązania problemu, jak również przygotować się na ewentualność, że zjawisko jeszcze przybierze na sile ‒ operator przytacza tu wypowiedź Przemysława Kuny, prezesa UKE z 20 października br. na konferencji Dni Światła w Warszawie.
‒ Nie piszemy tego, by uchylać się od odpowiedzialności. Chcemy jednak pokazać różnicę między pojedynczą usterką, którą należy naprawić, a powracającymi działaniami przestępczymi, z którymi mierzą się kolejne firmy, w tym i my ‒ zapewnia operator.
Warszawski dostawca internetu zauważa też, że w komentarzach pojawia się pytanie, czy większy operator poradziłby sobie lepiej.
‒ Nie będziemy zapewniać, że nikt nie zrobiłby tego skuteczniej. Jednak posiadanie zabezpieczeń nie gwarantuje wyeliminowania wszystkich skutków każdego cyberataku, zwłaszcza gdy jest masowy i długofalowy. Nie chcemy zapewniać, że „jutro powinno być dobrze”. Nie wiemy, kiedy sprawcy zakończą ataki. Doświadczenia innych operatorów pokazują, że mogą powracać przez wiele dni. Z taką możliwością również musimy się liczyć ‒ nie ukrywa JMDI.
‒ Wiemy za to, że macie prawo do jasnej informacji: co działa, jakie problemy mogą powracać i z czym należy zgłosić się po pomoc. Także wtedy, gdy prawda jest trudniejsza niż kolejna obietnica ‒ kończy operator.
---
Warszawski JMDI, jeden z największych w Polsce operatorów lokalnych, ostrzegał wczoraj klientów, że wpłynęła do niego zapowiedź celowego ataku, którego celem jest zakłócenie działania sieci tego dostawcy internetu.
Zastrzegał, że sama zapowiedź nie przesądza jeszcze o tym, czy wystąpią przerwy w działaniu usług, jednak jeśli do ataku dojdzie, nie wykluczał, że przestanie działać centrala IVR. Przestrzegał klientów, że w takiej sytuacji kontakt z operatorem za pośrednictwem infolinii będzie niemożliwy.
I rzeczywiście do ataku DDoS na JMDI doszło.
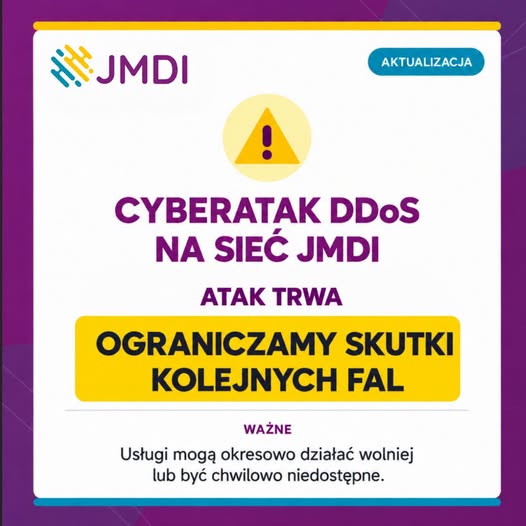
– Zapowiadany atak na naszą sieć rozpoczął się. Może powodować niestabilne działanie lub przerwy w dostępie do internetu, telefonu oraz odbiorze telewizji JMDI. Rozumiemy, że te utrudnienia zakłócają Państwa pracę, naukę i odpoczynek. Przepraszamy za niedogodności. Naszym priorytetem jest ograniczenie skutków ataku i przywrócenie prawidłowego działania usług – przedstawiał sytuację JMDI.
(źr. JMDI)
Po kilku godzinach informował, że sieć JMDI nadal jest celem zorganizowanego cyberataku typu DDoS. Incydent został zgłoszony do Zespołu Reagowania na Incydenty Bezpieczeństwa Komputerowego CSIRT NASK oraz Centralnego Biura Zwalczania Cyberprzestępczości.
Wyjaśniał też abonentom, że atak polega na zalewaniu wielu adresów w sieci ogromną ilością sztucznego ruchu. To tak, jakby ktoś próbował jednocześnie wpuścić na wiele dróg miliony nieistniejących samochodów i w ten sposób utrudnić przejazd prawdziwym użytkownikom.
– Atak przeskakuje pomiędzy kolejnymi adresami, dlatego utrudnienia pojawiają się punktowo i nie dotyczą konkretnego miasta ani osiedla. To techniczna zabawa w kotka i myszkę: kolejne fale zmieniają kierunek i sposób działania, a nasze systemy oraz zespół techniczny wykrywają je i odfiltrowują szkodliwy ruch.
Skala ataku jest bardzo duża. W szczytowych momentach ruch osiągał setki gigabitów oraz nawet setki milionów pakietów na sekundę. Zastosowane filtry ograniczyły znaczną część szkodliwego ruchu, jednak atak nadal przychodzi kolejnymi falami – tłumaczył JMDI.
Operator zapewniał, że przygotowywał się na tego typu sytuację i przed atakiem miał wdrożone wielowarstwowe zabezpieczenia, stały monitoring, niezależne połączenia oraz alternatywne ścieżki obsługi ruchu. W trakcie ataku uruchamiał kolejne mechanizmy ochronne, jednak ze względów bezpieczeństwa nie podawał szczegółów technicznych prowadzonych działań.
Informował też, że w ramach ochrony czasowo ograniczył również część ruchu z zagranicznych sieci. Dlatego niektóre zagraniczne strony lub serwisy mogą chwilowo działać wolniej albo być niedostępne. Jest to świadome i przejściowe działanie ochronne.
– Nie wywieszamy jeszcze flagi zwycięstwa – atak trwa i może wracać kolejnymi falami. Na ten moment wdrożone zabezpieczenia ograniczają jego skutki, a zespół techniczny wykrywa i filtruje kolejne fale szkodliwego ruchu – relacjonował JMDI.