CERT Orange Polska ostrzega przed nową kampanią phishingową, w której oszuści podszywają się pod bank PKO BP. Celem przestępców jest kradzież loginów, haseł oraz kodów dostępu do bankowości elektronicznej.
Kampania polega na wysyłaniu fałszywych wiadomości e-mail do potencjalnych ofiar. Według specjalistów z CERT Orange Polska ważnym sygnałem ostrzegawczym jest specyficzny adres nadawcy: [email protected], który nie ma nic wspólnego z systemem iPKO.
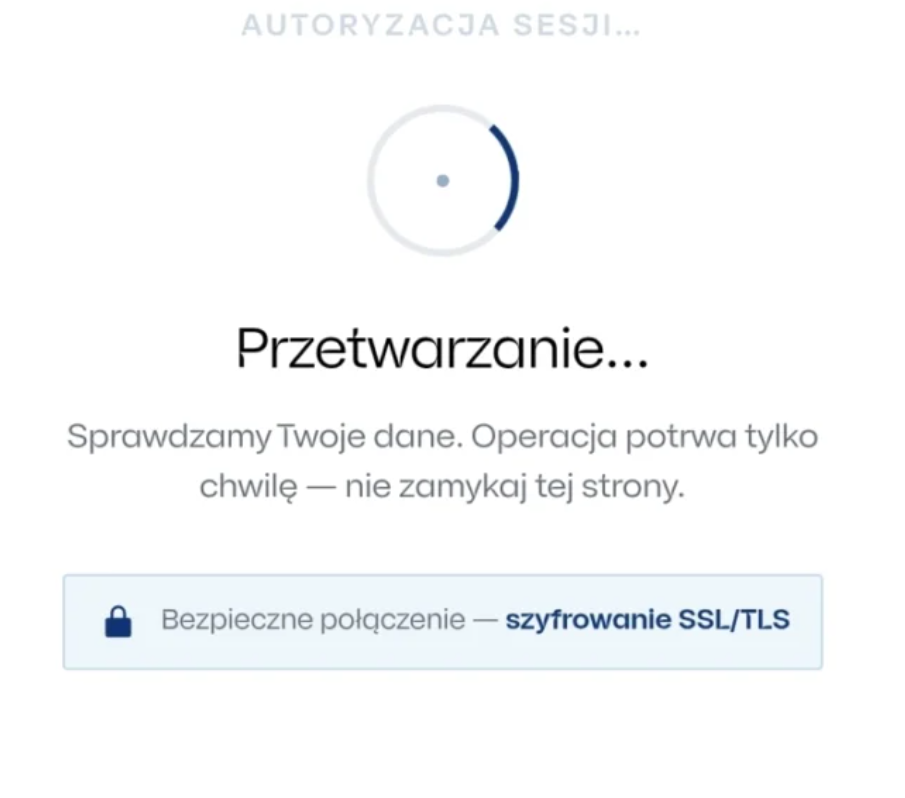
Wiadomości wysyłane z tego adresu zawierają załącznik w formacie PDF, będący autentycznym dokumentem stosowanym przez banki. Zabieg ten ma najprawdopodobniej zwiększyć wiarygodność wiadomości. Kluczowy jest jednak link zamieszczony w treści e-maila – prowadzi on do witryny z nietypowym zapisem "IPv4-mapped IPv6". Na pierwszy rzut oka strona przypomina zwykły ekran logowania do banku i znajduje się na niej nawet ostrzeżenie przed cyberprzestępcami (co stanowi kolejny element uwiarygodniający). Zazwyczaj użytkownik jest tam proszony o wpisanie loginu i hasła. Po wygenerowaniu tych danych na ekranie pojawia się ikona ładowania, a w tym czasie oszust próbuje wykorzystać zdobyte informacje do włamania się na konto bankowe.
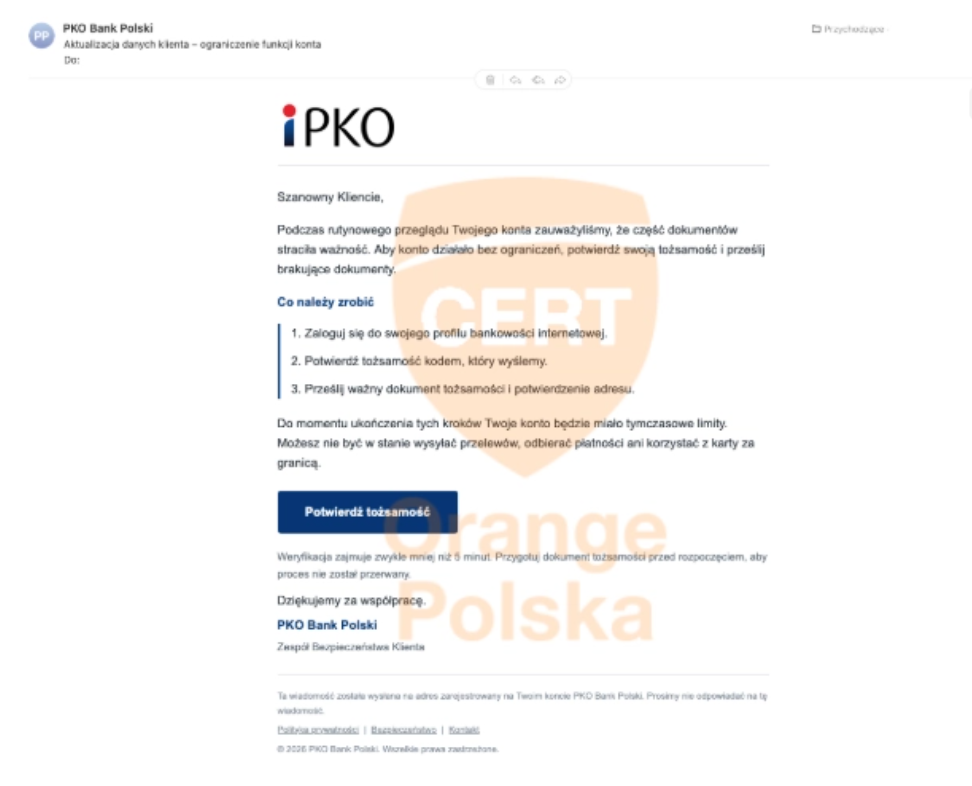
Zidentyfikowano także drugą wersję tej kampanii. W tym przypadku, zamiast załącznika, wiadomość zawiera instrukcję wykonania rzekomych czynności, a głównym pretekstem jest konieczność przesłania dodatkowych dokumentów. Cel pozostaje ten sam: skłonienie ofiary do zalogowania się na fałszywej stronie w celu potwierdzenia tożsamości i tym samym przekazanie przestępcom kodu dostępu.
Specjaliści apelują o zachowanie ostrożności i dokładne sprawdzanie adresów nadawców wiadomości e-mail. Zalecają również korzystanie z oficjalnej aplikacji mobilnej banku lub samodzielne wpisywanie adresu strony internetowej w przeglądarce przed wykonaniem jakiejkolwiek operacji.