Microsoft poinformował o podjęciu działań wymierzonych w chińskojęzyczne środowisko dostarczające usługi i narzędzia wykorzystywane przez cyberprzestępców do prowadzenia kampanii phishingowych oraz smishingowych na całym świecie. Chodzi m.in. o konta, fałszywe strony internetowe i inne elementy infrastruktury umożliwiające prowadzenie oszustw na masową skalę.
Śledztwo rozpoczęło się od informacji przekazanych przez japońską National Police Agency. Na ich podstawie Microsoft oraz partnerzy z branży dotarli do zaplecza technicznego wykorzystywanego przez grupy cyberprzestępcze.
Według ustaleń koncernu infrastruktura ta była wykorzystywana do rozsyłania fałszywych komunikatów o niedopłatach za przejazdy, problemach z dostarczeniem przesyłek czy pilnych sprawach bankowych. W 2026 r. za jej pośrednictwem miało zostać wysłanych ponad miliard wiadomości z próbami oszustwa, a kampanie obejmowały ponad 150 krajów.
Microsoft wskazuje również na istnienie bazy ponad 2300 gotowych szablonów służących do podszywania się pod banki, sklepy, placówki ochrony zdrowia, instytucje transportowe, policję czy urzędy. Wśród podmiotów, których marki były wykorzystywane przez oszustów, znalazły się także organizacje działające w Polsce. Firma podkreśla jednak, że nie oznacza to naruszenia bezpieczeństwa lub włamania do systemów tych instytucji.
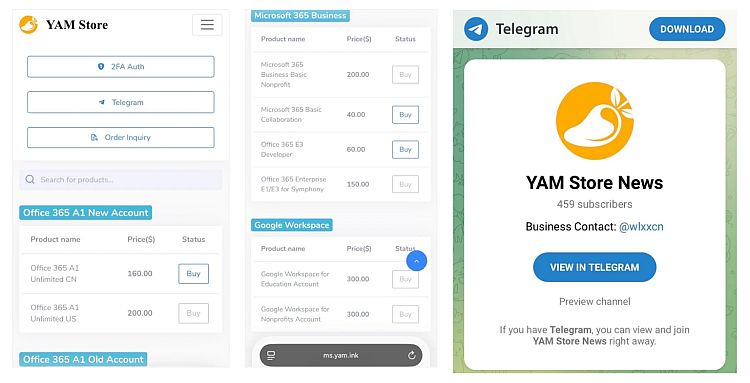
Wspólnie z organizacją Health-ISAC Microsoft skierował działania prawne przeciwko trzem elementom tego ekosystemu: YAM Store, CoGUI i Iron Man. Celem operacji jest ograniczenie działalności infrastruktury wspierającej cyberoszustwa, a nie jedynie blokowanie pojedynczych kampanii phishingowych.
Więcej informacji o podjętych działaniach i wynikach dochodzenia na stronie Microsoft. Szczegółowa analiza techniczna na Microsoft Security Blog.