CERT Polska uruchamia program bug bounty. Instytucje publiczne udostępnią swoje systemy, a badacze bezpieczeństwa będą szukać w nich podatności, zanim wykorzystają je cyberprzestępcy. Cały proces zgłaszania i obsługi podatności odbywa się w wewnętrznej infrastrukturze CERT. Pula nagród to milion złotych.
NASK podkreśla, że Polska jako jedno z pierwszych państw na świecie udostępnia własną platformę Bug Bounty dla serwisów publicznych, z pulą nagród w wysokości miliona złotych. Za jedną potwierdzoną podatność badacz może otrzymać nawet 20 tys. złotych. Na start platforma obejmuje portal www.gov.pl oraz systemy NASK, CERT Polska i gminy Władysławowo oraz komunikator mSzyfr.
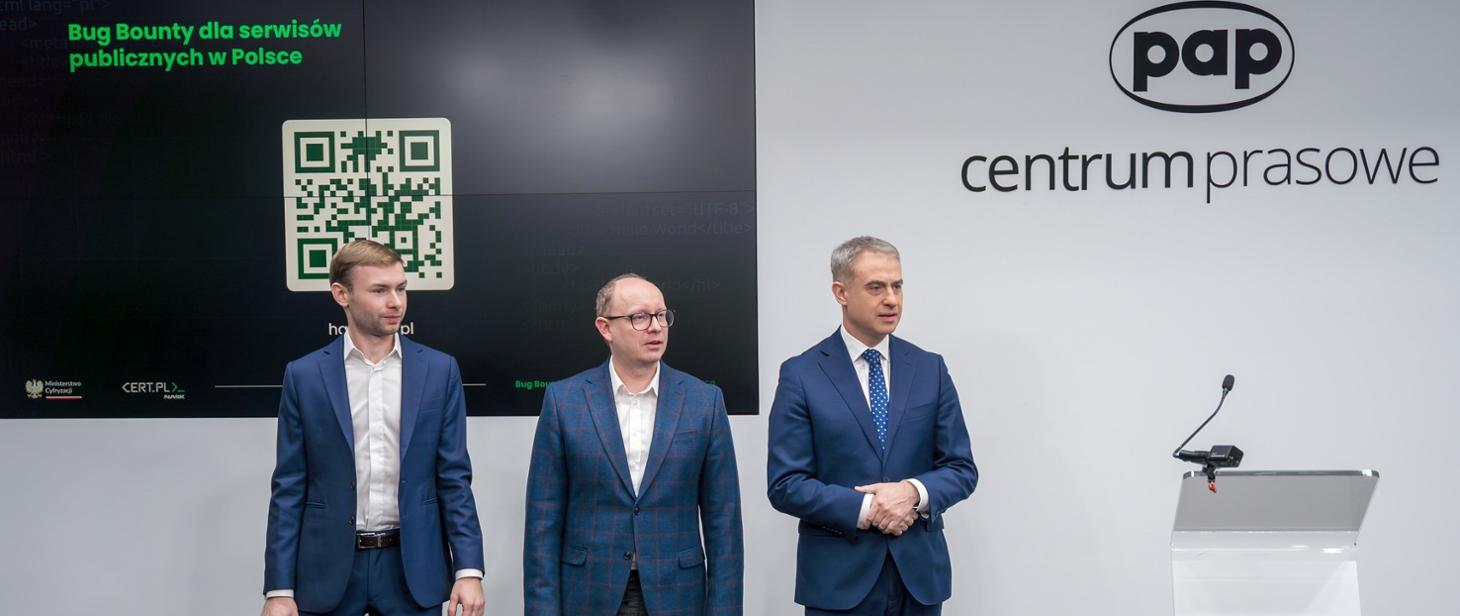
– W ciągu trzech lat liczba podatności obsłużonych przez CERT Polska wzrosła o ponad 300 proc. Powiedzieć, że to duży wzrost, to nic nie powiedzieć. To pokazuje skalę wyzwań, z którymi mierzymy się każdego dnia. Przeznaczamy na cyberbezpieczeństwo rekordowe środki, ale w obliczu rosnących zagrożeń to wciąż za mało. Dlatego uruchamiamy kolejne rozwiązania, które pozwolą nam skuteczniej chronić państwowe systemy i wyprzedzać cyberprzestępców – mówi o tej inicjatywie Krzysztof Gawkowski, wicepremier i minister cyfryzacji.
Idea Bug Bounty jest prosta: instytucja zaprasza badaczy do testowania wskazanych systemów na określonych zasadach, a za wykryte i potwierdzone podatności wypłaca nagrody. Dzięki temu może usunąć słabe punkty, zanim wykorzystają je cyberprzestępcy. To rozwiązanie dobrze znane firmom prywatnym. Teraz sięga po nie polski sektor publiczny. Pula nagród wynosi milion złotych, a kwota za pojedyncze zgłoszenie może sięgnąć 20 tys. złotych.
– Nie ma systemów, które są w 100 proc. bezpieczne. Każdy system ma podatności. Zapraszamy etycznych hakerów, żeby pomogli nam je znaleźć także w systemach rządowych. Ważne jest także to, że podmioty, które są na tej liście, są w stanie nie tylko dostać informacje o podatnościach, ale także skutecznie i sprawnie usuwać luki. Bo sama wiedza o podatności, jeśli nie łatamy jej szybko, jeszcze nie zwiększa naszego bezpieczeństwa – podkreślał Radosław Nielek, dyrektor NASK.
Zgłoszenia przyjmuje platforma hack.cert.pl. Udział w programie mogą wziąć osoby pełnoletnie, które mają numer PESEL, polską rezydencję podatkową oraz wskażą polski rachunek bankowy do wypłaty nagrody.
Program jest otwarty również na kolejne instytucje, które chcą poddać swoje systemy kontrolowanym testom bezpieczeństwa. Zasady udziału znajdują się na hack.cert.pl.