Firma Netscout opublikowała raport „Distributed Denial-of-Service (DDoS) Threat Intelligence Report” za pierwsza połowę 2026 r. Odnotowuje w nim znaczącą zmianę w sposobie przeprowadzania tego typu ataków. Osoby odpowiedzialne za cyberbezpieczeństwo stają przed coraz większym wyzwaniem: jak zatrzymać ataki, nie zakłócając przy tym działania usług, które mają chronić.
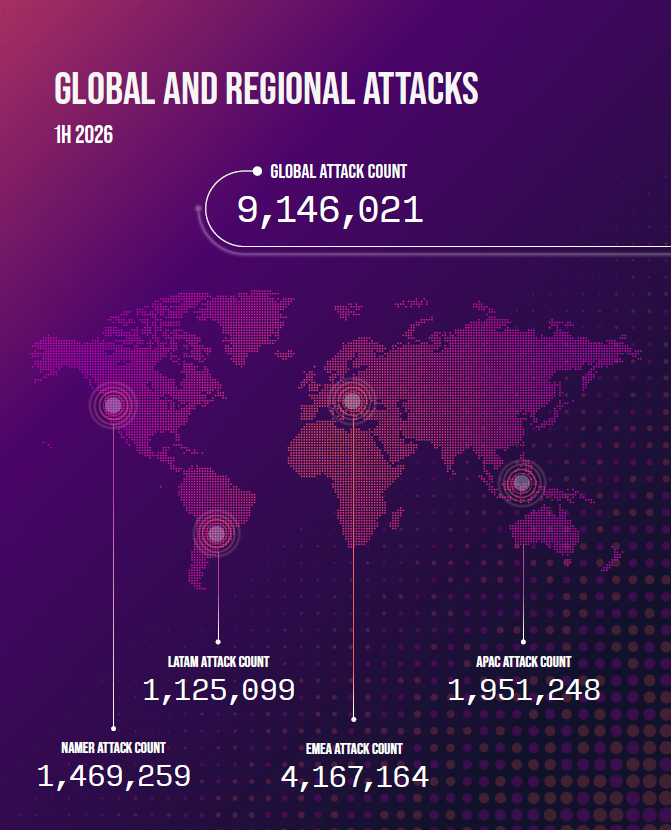
Netscout zarejestrował ponad 9,1 mln ataków DDoS na całym świecie między styczniem a czerwcem 2026 r. Zwraca przy tym uwagę, że ryzyko ataków DDoS rośnie w trzech kierunkach: wolumenu ruchu, który należy kontrolować, liczby miejsc, w których należy wdrożyć środki zaradcze oraz udziału ataków zakłócających działanie usługi bez przeciążenia łącza.
– Wzrost liczby ataków o przepustowości 1 Tb/s lub 1 Gb/s o 1286 proc. oznacza, że zdarzenia o dużej przepustowości nie są już anomaliami, lecz rutyną – zauważa Hardik Modi, wiceprezes ds. inżynierii, rozwiązań DDoS i zespołu ASERT Threat Intelligence w firmie Netscout.
– Wraz z rozprzestrzenianiem się serwerów proxy i atakami opartymi na szybkości transmisji z platform DDoS na zlecenie, tradycyjne, proste mechanizmy kontroli sieci są niewystarczające. Zarówno dostawcy, jak i przedsiębiorstwa potrzebują bardziej precyzyjnej, selektywnej mitygacji i zwiększonej wydajności oczyszczania na krawędziach sieci, aby przeciwdziałać tym nowościom w prowadzeniu coraz bardziej wyrafinowanych ataków – dodaje.
Do najważniejszych ustaleń raportu należą:
- Masowe ataki na skalę globalną – Netscout Atlas odnotował ponad 9,1 mln ataków DDoS w 209 krajach i terytoriach, co podkreśla rosnące ryzyko operacyjne dla przedsiębiorstw i dostawców.
- Wzrost przepustowości o dużym wpływie – liczba ataków przekraczających 1 Tb/s lub 1 Gb/s wzrosła o 1286 proc. w ujęciu rok do roku, co sugeruje, że osoby odpowiedzialne za obronę muszą nadal przygotowywać się na większą intensywność ataków.
- IPv6 przekroczyło próg terabitów – Netscout odnotował pierwszy atak IPv6 przekraczający 1 Tb/s, podczas gdy aktywne zapobieganie atakom IPv6 wzrosło o ponad 300 proc. w skali roku, mimo że udział IPv6 w atakach pozostał mniej więcej na tym samym poziomie, co dowodzi potrzeby stosowania solidnej ochrony IPv6.
- Presja na łagodzenie skutków ataków na operatorów – metody bezpośredniej ścieżki odpowiadały za 64 proc. zaobserwowanych ataków i zyskały na popularności trzeci rok z rzędu, podczas gdy ataki dywanowe wzrosły z 3,97 proc. do 4,54 proc. ataków, a ataki wychodzące o przepustowości 1 Tb/s/1 Gb/s spowodowały problemy operacyjne.
- Dedykowane możliwości łagodzenia skutków ataków pozostają selektywną warstwą, której dostawcy potrzebują do inteligentnego filtrowania złośliwego ruchu.
- Ataki DDoS na zlecenie i ich charakterystyka – odsetek ataków trwających minutę lub krócej wzrósł mniej więcej dwukrotnie od drugiej połowy 2023 r., obciążając tabele połączeń, zaplecza aplikacji i resolvery, co sugeruje, że platformy oferujące ataki DDoS na zlecenie skracają drogę do ataku.
- Łańcuch dostaw serwerów proxy dla użytkowników domowych – łącząc śledzenie sieci serwerów proxy dla użytkowników domowych z telemetrią DDoS, Netscout Asert zidentyfikował źródła serwerów proxy dla użytkowników domowych uczestniczących w atakach DDoS, podkreślając, że ruch ataku może pochodzić z trudniejszych do odróżnienia adresów IP konsumentów. W sytuacji, gdy coraz większa część ruchu atakującego pochodzi z adresacji przypisanej użytkownikom indywidualnym, konieczne staje się wykrywanie, przekierowywanie i poddawanie takiego ruchu selektywnej analizie. Pozwala ona odróżnić działania złośliwe od uzasadnionego zapotrzebowania na usługi.
Netscout mapuje krajobraz ataków DDoS poprzez pasywne, aktywne i reaktywne punkty obserwacyjne, zapewniając wgląd w globalne trendy ataków. Analizy firmy pokazują m.in., dlaczego odporność na ataki DDoS zależy nie tylko od powstrzymania największego ataku. Organizacje muszą rozpoznawać zmieniające się źródła i metody ataków, łagodzić ataki przychodzące i wychodzące, stosować precyzyjną ochronę w miejscach, gdzie usługi są narażone oraz korzystać z zasobów chmury, gdy ataki przekraczają możliwości lokalnych systemów obronnych.