TELKO.IN / Artykuły / Cyberbezpieczeństwo

[Aktualizacja] Telnet Ropczyce: odparliśmy atak DDoS

Aktualizacja: 29.09. 2026 r., godz. 21.45

Krzysztof Drozd, właściciel Telnet Ropczyce odniósł się do informacji Telko.in odnośnie ataku DDoS na jego firmę. Poniżej publikujemy jego wyjaśnienie:

Chcemy odnieść się do artykułu dotyczącego ataku DDoS na TelNet Ropczyce, ponieważ jego forma może sugerować, że informacje przedstawione w tekście pochodzą z naszego wywiadu lub bezpośrednich rozmów z nami. Tak nie było.
 
Część informacji została zaczerpnięta z naszych publicznych wpisów na Facebooku, a pozostałe –  jak rozumiemy –  pochodzą z zasłyszanych informacji i plotek z kuluarów niedawnego branżowego wydarzenia.
 
Szczególnie stanowczo dementujemy fragment o tym, że właściciel TelNetu miał wcześniej zaopatrzyć się w „bony z Żabki”, aby w razie czego zapłacić okup. To nieprawda. Nie wiemy również, którzy „operatorzy na Podkarpaciu” mieliby przekazywać takie informacje. A nawet jeśli podjętoby decyzję o zapłacie okupu, samo w sobie również nie byłoby powodem do wstydu. Priorytetem jest bezpieczeństwo klientów i utrzymanie usług, a nie udowadnianie komuś czegoś za wszelką cenę.  Mało tego taki artykuł działa na szkodę branży telko w kraju bo pokazuje, że operatorzy „kupują kupony”, aby płacić i może to zachęcać i prowokować do kolejnych ataków na innych ISP. Owszem byliśmy przygotowani, aby w razie niepowodzenia ochrony pogodzić się z przegraną by ewentualnie zapłacić okup, ale to się nie wydarzyło – na szczęście.
 
Jest to tym bardziej niesprawiedliwe, że od wielu miesięcy realnie przygotowywaliśmy się technicznie na możliwość takiego ataku niestety obserwując trwające ataki na innych ISP. Wydaliśmy kilkaset tysięcy złotych na zabezpieczenia, nowe urządzenia, dodatkowe łącza i redundancję infrastruktury. W związku z obecną sytuacją wdrożyliśmy również dodatkowe specjalistyczne zabezpieczenia oprócz tych anty-DDoS co posiadamy od zewnętrznych partnerów.
 
O ataku od początku otwarcie informowaliśmy naszych klientów. Zawsze staramy się na bieżąco przekazywać prawdziwe info. Nie ukrywaliśmy problemów, ale też nie będziemy publikować szczegółów technicznych, które mogłyby pomóc atakującym.
 
Można o nas pisać. Można nas krytykować. Ale nie jest w porządku przedstawianie zasłyszanych plotek jako faktów, szczególnie bez zapytania nas o stanowisko.
 
Fakty są takie: atak był realny, miał dużą skalę największą w naszej historii gdzie codziennie mamy kilka ataków po kilka Gb/s i dajemy radę.
Przygotowywaliśmy się na takie sytuacje od miesięcy i zrobiliśmy wszystko, co było możliwe w naszej skali małego ISP, aby go odeprzeć. I właśnie o tym chcemy mówić – o faktach, a nie o „bonach z Żabki”.
 
Pozdrawiam Krzysztof Drozd

---

Telnet Ropczyce to kolejny operator lokalny, który w tym tygodniu musiał wyjaśniać abonentom, że problemy z dostępem do Internetu w jego sieci są spowodowane zewnętrznym atakiem DDoS.

Tłumaczył, że atak polega na generowaniu ogromnej ilości sztucznego ruchu, który przeciąża elementy infrastruktury sieciowej i powoduje zakłócenia oraz brak możliwości prawidłowego korzystania z usług.

–  Nasz zespół techniczny cały czas pracuje nad ograniczeniem skutków ataku oraz jak najszybszym przywróceniem stabilnego działania sieci – informował swoich klientów Telnet Ropczyce.

Operatorzy na Podkarpaciu mówili jednak wcześniej, że akurat ISP z Ropczyc jest przygotowany na taki atak, bo jego właściciel zaopatrzył się zawczasu w pewną ilość bonów z Żabki, by ewentualnie zapłacić okup. Być może jednak równolegle przygotowywał się do odparcia ataku od strony technicznej. 

W każdym razie swoich klientów Telnet Ropczyce poinformował, że atak został odparty. 

– Możliwe, że pojawią się kolejne fale i kolejne problemy. Będziemy jednak robić wszystko, co możliwe, żeby je odpierać i utrzymać działanie naszej sieci – deklaruje operator.

– To, z czym mierzyliśmy się wczoraj, nie było zwykłą awarią ani atakiem na kilka adresów. Był to rozproszony atak typu „carpet” na około 3,5 tys. naszych adresów IP. Na poszczególne cele pojawiały się ruchy od kilkudziesięciu Mb/s do kilku Gb/s. Kiedy udało nam się odfiltrować jeden wektor, po kilku minutach pojawiał się kolejny (...). Na naszych routerach brzegowych ruch wzrósł o kilkaset procent względem normalnego poziomu. (...). Nie pokażemy jednak pełnej skali ani szczegółów technicznych. Nie chcemy dawać osobom atakującym informacji, które mogłyby im pomóc w kolejnych działaniach – wyjaśniał Telnet Ropczyce.

Klienci Telentu docenili działanie operatora i gratulowali mu skutecznego odparcia cyberataku.
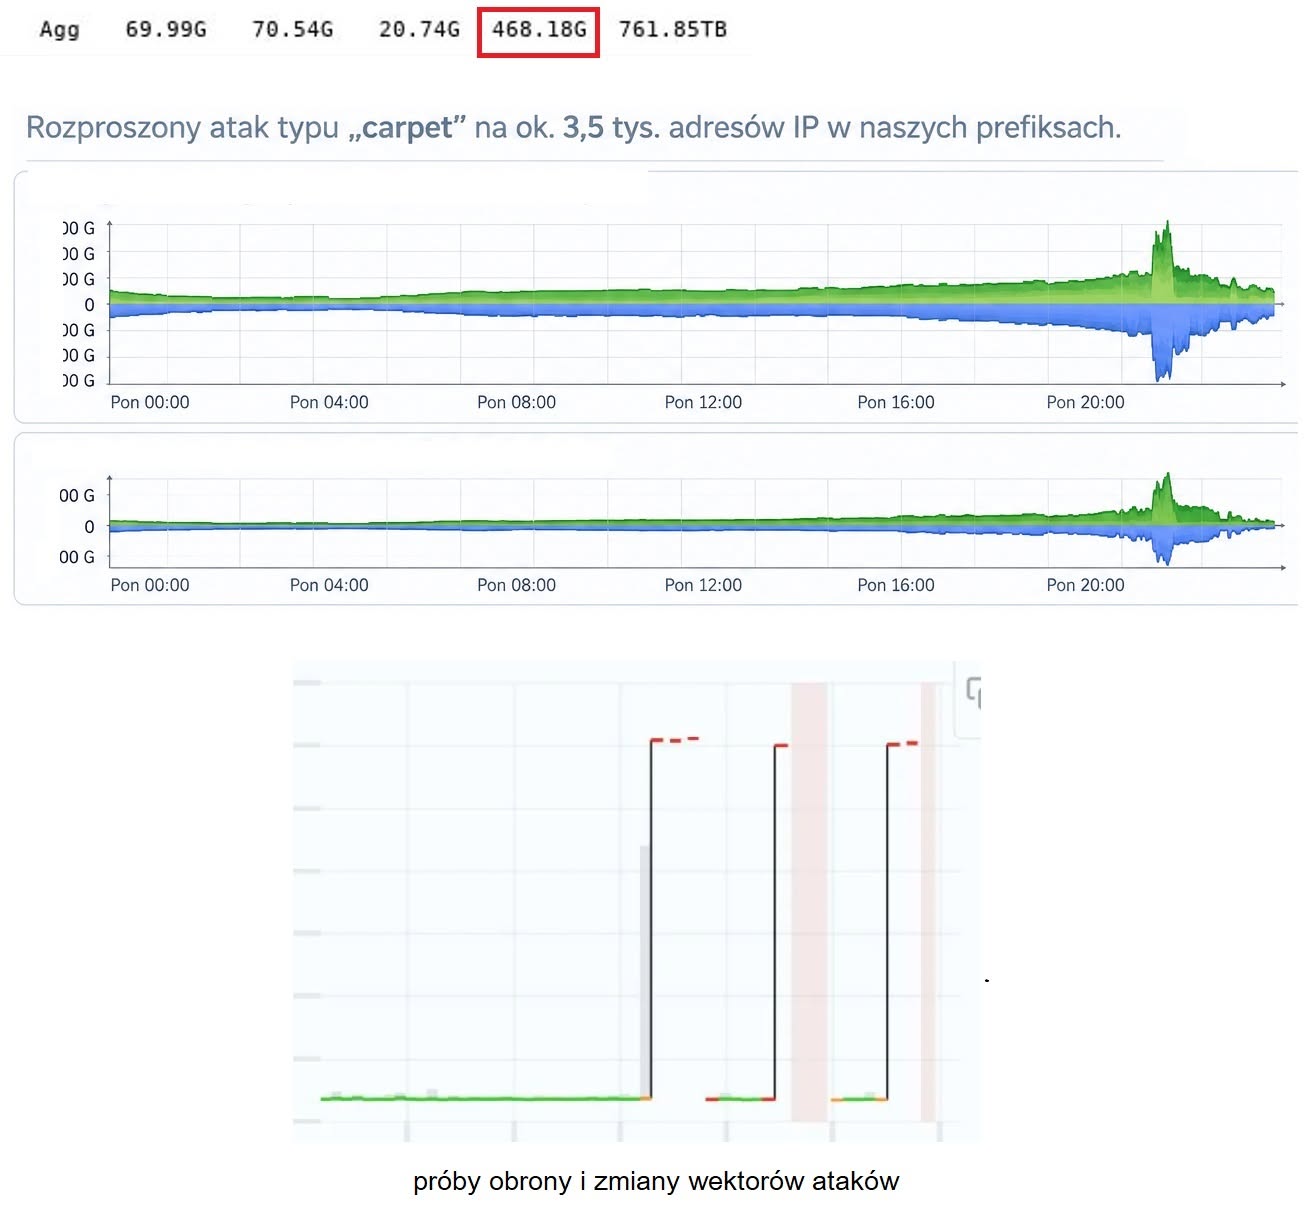
 
(źr. Telnet Ropczyce)

Czytaj również: