Atak rozpoczął się we wrześniu 2026 r., o 20:19:40, na jednym z adresów IPv4 z puli CGNAT, współdzielonym przez od kilkudziesięciu do kilkuset abonentów. Pierwsza fala zaczęła się od floodu UDP:
- Fala 1 (od 20:19:40, ok. 1 minuta):
- szczyt 70,47 Gb/s i 7,15 Mpps w trzeciej sekundzie,
- UDP flood 1400 B na port 80,
- do tego małe pakiety UDP i fragmenty DNS reflection.
- Przerwa: ok. 2,5 minuty.
- Fala 2 (od ok. 20:23:11, ok. 1 minuta):
- wolumen ok. 52 Gb/s,
- TCP SYN na port 9100,
- UDP flood ze STUN reflection.
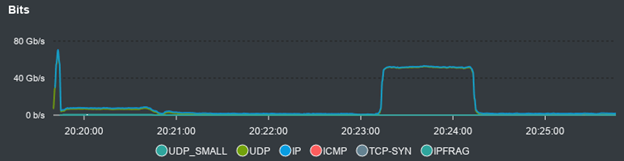
Ruch przychodzący do sieci operatora podczas incydentu: dwie fale ataku (godziny wg panelu LiveShield).
Jak ten przebieg wypadł w odniesieniu do omówionych zmian:
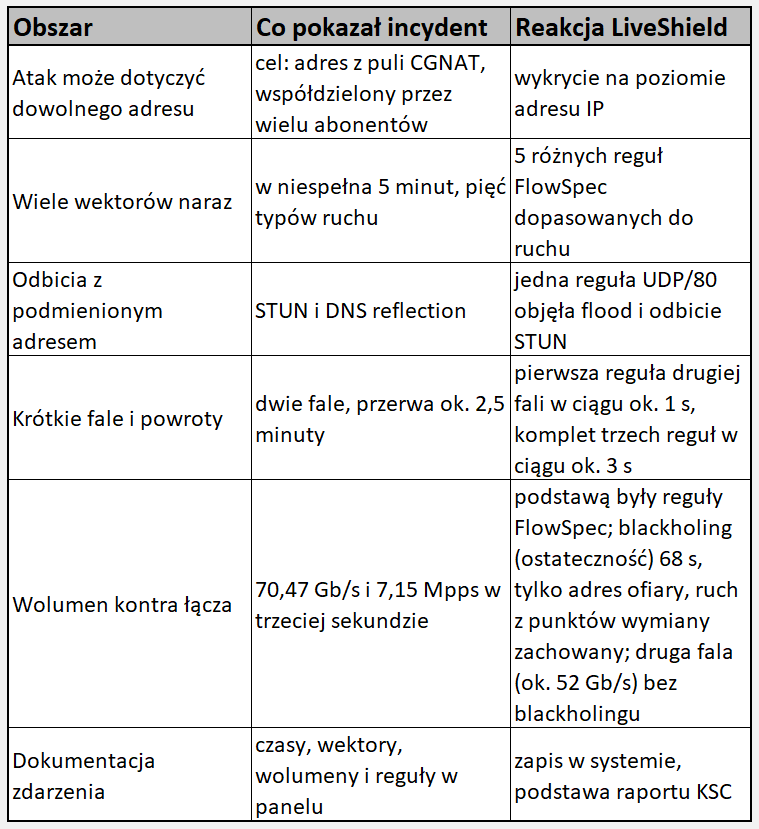
Podstawą obrony były reguły FlowSpec. Blackholing, jako ostateczność, uruchomił się o 20:19:42 przy szczycie powyżej 70 Gb/s i zakończył o 20:20:50. W tym czasie ruch od dwóch operatorów Tier 1 spadł niemal do zera, a ruch z trzech lokalnych punktów wymiany nadal docierał do sieci i był odrzucany regułami FlowSpec. Druga fala, o wolumenie ok. 52 Gb/s, obyła się bez blackholingu.
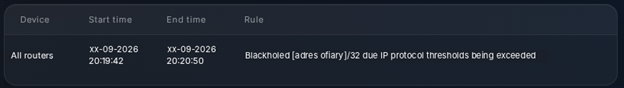
Panel LiveShield: blackholing adresu ofiary na wszystkich routerach, 20:19:42-20:20:50.
W czasie obu fal żadne z łączy operatora nie zostało wysycone, sesje BGP pozostały aktywne, a abonenci nie zgłaszali problemów z usługami. Zdarzenie nie wymagało interwencji zespołu NOC.
- Działa on-premise, w sieci operatora. W podstawowej konfiguracji analizuje kopię ruchu poza ścieżką ruchu.
- Podstawą mitygacji są reguły BGP FlowSpec, a selektywny blackholing (RTBH) jest ostatecznością. Dla ataków trudnych do odróżnienia od legalnego ruchu, jak SYN-ACK reflection, dostępny jest moduł AIF.
- Licencja jest jedna na całą sieć i zależy od poziomu ruchu przychodzącego, bez rozbicia na lokalizację czy urządzenia.
- Dokumentacja techniczna jest publiczna, a panel można obejrzeć w wersji demo.
- LiveShield jest rozwijany w Polsce według potrzeb lokalnych operatorów.
---
Źródła: ENISA Threat Landscape 2025; TechCrunch o operacji PowerOFF; BCP 38 (bcp38.info); dokumentacja LiveShield.