W ubiegłym tygodniu informowaliśmy, że spółka ProIP, operator z Łomianek zmagał się z atakami DDoS. Komunikował również też, że że prawidłowe działanie usług zostało przywrócone.
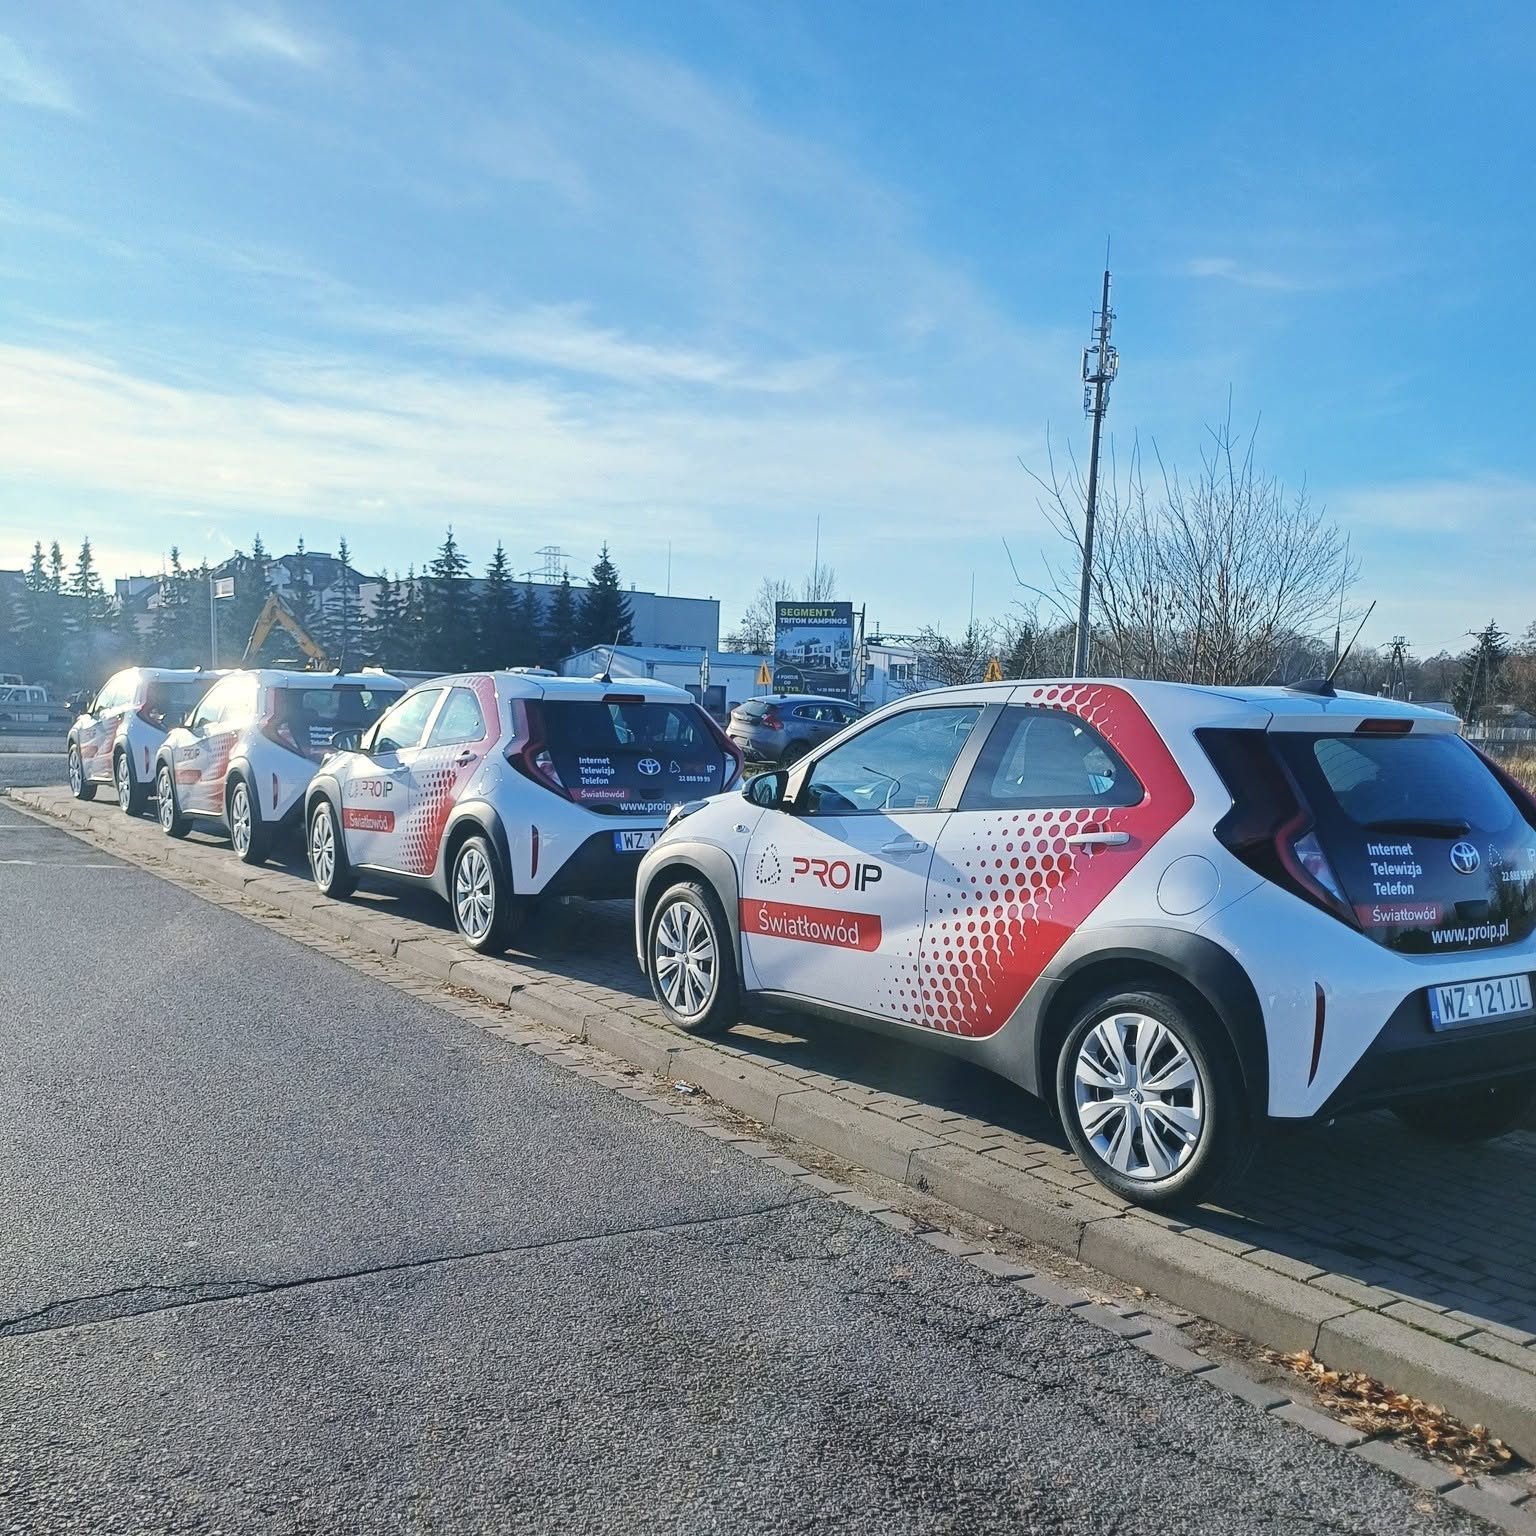
Tak było jednak nie do końca, bo ataki DDoS na operatora trwały, co skutkowała utrudnień z korzystania usług przez klientów podwarszawskiego ISP. Informowali o tym nas też czytelnicy TELKO.in będący też klientami operatora.
Sam operator przed weekendem, aby rozwiać wątpliwości potwierdził, że jego sieć jest nadal celem ataków DDoS prowadzonych przez grupę określaną jako „Pan Żabka”. Dodawał, że ataki mają na celu przeciążenie infrastruktury i wymuszenie okupu w zamian za ich zaprzestanie.
– Jako operator mówimy stanowcze NIE próbom wymuszenia haraczu w zamian za „ochronę” przed kolejnymi atakami. Wpłacenie okupu nie jest rozwiązaniem problemu. Doświadczenia innych zaatakowanych operatorów pokazują, że uleganie tego typu żądaniom może prowadzić do kolejnych i kolejnych prób wymuszenia. W praktyce oznaczałoby to ryzyko powtarzających się ataków, a tym samym następnych i potencjalnie dłuższych zakłóceń w świadczeniu usług – wyjaśnia operator.
Informuje też, że udało mu się odfiltrować około 80 proc. szkodliwego ruchu generowanego podczas ataku przez hakerów. Pozostałe 20 proc. miał zaś być jest nieustannie analizowane, a kolejne źródła i wzorce ruchu są identyfikowane oraz filtrowane.
Uspokaja też klientów, że ich dane są bezpieczne, bo atak DDoS ma na celu przeciążenie infrastruktury i zakłócenie dostępności usług. Nie jest to atak polegający na infekowaniu urządzeń czy wykradaniu danych, haseł lub dostępu do kont. A sprawą zajmują się już NASK/CERT Polska oraz Centralne Biuro Zwalczania Cyberprzestępczości.
Przyznaje jednak też, że ze względu na dynamikę tego typu zdarzeń niemożliwe jest oszacowanie terminu końca ataków.