JMDI, duży lokalny z Warszawy podsumował wczoraj działania związane z odpieraniem aktów DDoS przeprowadzanych na jego sieć w końcu października.
Operator zastrzega, że choć na ogłoszenie triumfu jeszcze za wcześnie, to od piątku, 30 października, nie obserwuje zakłóceń związanych z cyberatakami DDoS. Z ostatnimi ISP z Warszawy miał do czynienia w czwartek, 29 października.
– Jeśli internet działa, ale nie otwiera się jedna konkretna strona lub serwis, potrzebujemy jej adresu. Dlaczego? Podczas ataków sprawcy fałszowali adresy źródłowe, podszywając się pod adresy IP JMDI (stosując tzw. IP Spoofing). Dla zewnętrznego serwisu część ruchu mogła więc wyglądać tak, jakby pochodziła z naszej sieci. Niektóre serwisy mogły z tego powodu zablokować wybrane adresy IP JMDI. Taka blokada może utrzymywać się po zakończeniu ataku – operator apeluje do klientów, by zgłaszać do niego takie sytuacje podając dokładny adres niedziałającej strony lub nazwę serwisu, godzinę próby połączenia i treść komunikatu błędu, jeśli się pojawił.
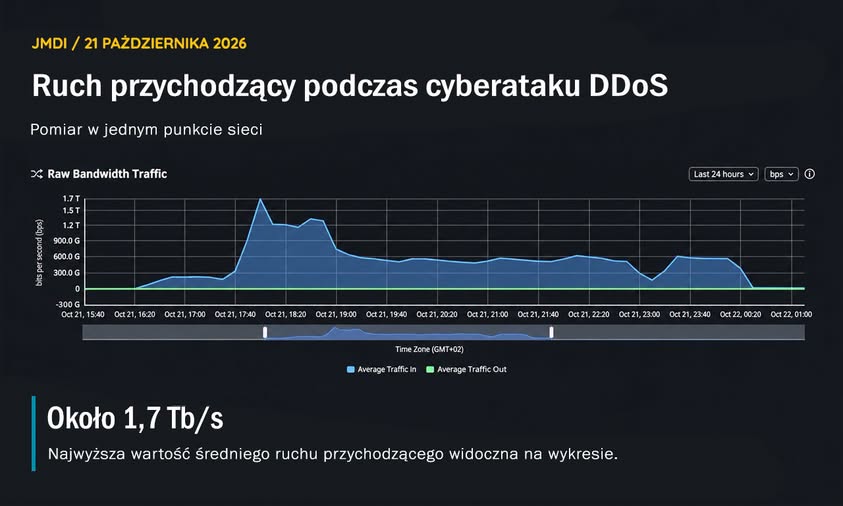
JMDI wyjaśnia też jak doszło do ataku DDoS. Przedstawia wykres, jak 21 października zmieniał się ruch przychodzący w jednym z monitorowanych punktów sieci. W najwyższym punkcie niebieska linia sięga 1,7 terabita na sekundę (Tb/s). i Dodaje, że nie jest to jednak wykres całego ataku. Ruch napływał do jego sieci również przez inne łącza międzynarodowe. Na podstawie danych z tych łączy zespół IT operatora oszacował skalę ataku na ponad 2 Tb/s. To niemal 20-krotność standardowego ruchu JMDI na łączach międzynarodowych.
Osobno operator mierzył to, jak z obciążeniem radziły sobie urządzenia tworzące rdzeń naszej sieci. W kulminacyjnych momentach obsługiwały niemal 200 milionów pakietów na sekundę i nadal miały zapas wydajności.
(Źr. JMDI)
Skoro rdzeń sieci wytrzymał, dlaczego rozłączało VPN, a gry i strony nie działały?
Jak wyjaśnia operator ograniczeniem nie była wydajność urządzeń w rdzeniu, lecz przepustowość łączy międzynarodowych. To nimi napływał ruch generowany przez atakujących. Gdy wypełniał łącza, utrudniał również połączenia z zagranicznymi serwerami, z których korzystacie na co dzień. Na dostęp do części z nich wpływały też czasowe ograniczenia, które wprowadzaliśmy, by chronić naszą sieć.
W praktyce oznaczało to, że w tym samym domu telewizja mogła działać prawidłowo, polskie strony otwierać się bez problemu, a połączenie z firmowym VPN przez zagraniczny serwer zrywało się w połowie spotkania. Przepraszamy za te utrudnienia.
Czy JMDI nie miało zabezpieczeń, skoro występowały utrudnienia?
– Mieliśmy je jeszcze na długo przed pierwszą falą. Żeby wyjaśnić, co dzięki nim udało się ochronić, warto rozróżnić dwie rzeczy: wydajność samej sieci i filtrowanie ruchu, który do niej dociera. W komunikatach o nocnych pracach technicznych często piszemy krótko: „modernizacja sieci”. Przez ostatnie lata w ramach tych prac nasi technicy wymieniali urządzenia i rozbudowywali sieć. W październiku mogliśmy zmierzyć efekt ich pracy: rdzeń JMDI obsługiwał w szczycie niemal 200 milionów pakietów na sekundę. Przeciążenie łączy międzynarodowych nie przerodziło się w awarię całej sieci. Utrzymaliśmy działanie telewizji oraz dostęp do krajowych zasobów internetu – odpowiada operator
I dodaje, że JMDI jeszcze przed atakami korzystał z centrów filtrowania ruchu (scrubbing center). Jego zadaniem jest odróżnienie ruchu generowanego przez atakujących od prawidłowych połączeń klientów. Wspólnie z dostawcami dostosowywano filtry do kolejnych fal. Część ograniczeń ochronnych musiała pozostać włączona także po ustaniu fali. Dlatego koniec ataku nie zawsze oznaczał, że w tej samej chwili można było ponownie połączyć się z firmowym VPN czy wrócić do gry.
Pod koniec ubiegłego tygodnia w JMDI wdrożono dodatkowe rozwiązania mające na celu zwiększenie ochrony połączeń międzynarodowych. W sprawie incydentów operator współpracuje z Urzędem Komunikacji Elektronicznej, Ministerstwem Cyfryzacji oraz Centralnym Biurem Zwalczania Cyberprzestępczości. Wspiera również działania organów ścigania zmierzające do ustalenia sprawców.
Zastrzega jednak, że nie oznacza to, że przyszłe ataki nie mogą spowodować kolejnych problemów.
– Nie chcemy składać obietnic, których żaden operator nie jest w stanie zagwarantować. Wiemy które elementy infrastruktury wytrzymały próbę, a gdzie potrzebna jest dodatkowa ochrona. Możemy natomiast zapewnić, że stale monitorujemy sytuację i rozwijamy mechanizmy ochrony – zapewnia JMDI.
Czytaj też: JMDI odpiera kolejne fale ataków DDoS